Convertisseur de devise
-
€ EUR
-
$ USD
-
$ CAD
-
€ EUR
-
$ USD
-
$ CAD
- Accueil
- Blog
- Sécurité et Piratage
- Attaque DDoS contre une PME : comment préparer son site à absorber un pic de trafic malveillant ?
Attaque DDoS contre une PME : comment préparer son site à absorber un pic de trafic malveillant ?
Saviez-vous que près d’une cyberattaque sur deux vise directement les petites et moyennes entreprises ? Face à la recrudescence globale des menaces, subir une attaque DDoS n’est plus une question de « si », mais de « quand ». Découvrez comment préparer votre infrastructure pour éviter la paralysie de votre activité.
Une attaque par déni de service distribué, ou DDoS, consiste à submerger un serveur de requêtes artificielles dans le but de le rendre totalement indisponible. Pour les e-commerçants et les organisations dépendantes de leur plateforme, un trafic malveillant sur site se traduit par une perte de chiffre d’affaires immédiate.
Cependant, des solutions existent pour anticiper et bloquer ces vagues de requêtes. Cet article détaille le fonctionnement de ces menaces, les boucliers technologiques à déployer, la répartition des responsabilités et les étapes clés pour bâtir une défense solide.
« La meilleure défense contre une cyberattaque ne réside pas dans la réaction à chaud, mais dans la préparation rigoureuse de son infrastructure réseau bien avant que la tempête ne frappe. » – Expert en cybersécurité
Comprendre l’attaque DDoS : qu’est-ce qu’un trafic malveillant ?
Pour bien protéger son site contre un DDoS, il est indispensable de comprendre comment les pirates opèrent. Une attaque par déni de service n’est pas un piratage visant à voler des données, mais une tentative de sabotage. L’objectif est l’épuisement total des ressources de votre serveur.
Les cybercriminels utilisent généralement des réseaux d’ordinateurs infectés, appelés botnets. Ces machines zombies envoient simultanément des milliers, voire des millions de requêtes vers votre serveur. Face à ce volume massif, l’infrastructure sature, et le site web devient inaccessible pour vos vrais clients.
Les trois grands types de saturation de serveur
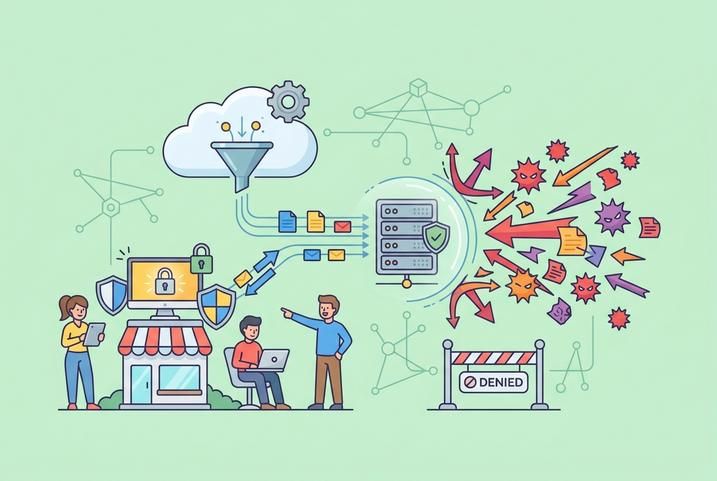
Il n’existe pas une, mais plusieurs méthodes pour saturer un site web. La première catégorie concerne les attaques volumétriques. Elles visent à obstruer la bande passante de votre hébergement web. Imaginez un entonnoir dans lequel on verse un seau d’eau d’un seul coup : le tuyau sature instantanément.
La deuxième méthode regroupe les attaques protocolaires. Celles-ci ciblent les faiblesses des protocoles réseau, comme les attaques de type SYN Flood. Elles consomment toutes les connexions disponibles du serveur ou des pare-feu, rendant toute nouvelle connexion légitime impossible.
Enfin, les attaques applicatives (ou de couche 7) sont les plus pernicieuses pour une PME. Elles imitent parfaitement le comportement d’utilisateurs humains. Le botnet va, par exemple, lancer des milliers de recherches complexes sur votre boutique en ligne. Cela épuise très rapidement la base de données sans générer de pics de bande passante suspects.
Les effets dévastateurs sur l’activité d’une PME
Les conséquences d’un site hors ligne dépassent la simple frustration technique. Le premier impact est financier : chaque minute d’indisponibilité pour un e-commerce se chiffre en ventes perdues. Ce manque à gagner peut rapidement menacer la trésorerie de l’entreprise.
L’image de marque subit également un coup sévère. Les visiteurs confrontés à un site inaccessible ou extrêmement lent se tournent immédiatement vers la concurrence. La confiance des clients, si dure à acquérir, est fragilisée en quelques heures de panne.
Par ailleurs, un trafic malveillant sur site prolongé affecte le référencement naturel (SEO). Si les robots de Google tentent d’explorer votre site pendant l’attaque et échouent, ils peuvent désindexer temporairement vos pages. Votre visibilité en ligne est donc compromise sur le long terme.
En résumé : Une attaque DDoS vise à paralyser votre site web via différents types de saturation (volumétrique, protocolaire, applicative). Les conséquences pour une PME sont lourdes : perte financière, dégradation de l’image de marque et chute du référencement naturel.
Protéger son site contre les attaques DDoS : les boucliers technologiques
La bonne nouvelle est qu’il est tout à fait possible de se prémunir contre ces attaques. La protection moderne repose sur un ensemble de couches de sécurité. Le but est d’absorber le choc, de filtrer les mauvaises requêtes et de maintenir le site en ligne pour les véritables utilisateurs.
Il ne s’agit pas d’acheter un simple antivirus, mais de repenser l’architecture de votre hébergement. L’anticipation est la clé d’une sécurité robuste et d’un sommeil tranquille pour les dirigeants de PME.
Le rôle indispensable du CDN sécurité site
Le CDN (Content Delivery Network) est votre première ligne de défense. Ce réseau de serveurs répartis géographiquement à travers le monde agit comme un immense bouclier. Au lieu que tout le trafic arrive directement sur votre serveur unique, il passe d’abord par le CDN.
En cas d’attaque volumétrique, le réseau mondial du CDN est capable d’absorber des térabits de données par seconde. Votre petit serveur d’hébergement, lui, reste caché et préservé. Des outils comme Cloudflare ou Akamai sont aujourd’hui incontournables pour garantir la sécurité d’un site.
De plus, un CDN améliore considérablement les temps de chargement en temps de paix. C’est un investissement doublement rentable pour toute entreprise soucieuse de ses performances web et de sa résilience face aux cyberattaques.
Filtrage WAF, Rate Limiting et stratégies de mise en cache
Au-delà de l’absorption volumétrique, il faut bloquer les attaques intelligentes. C’est ici qu’intervient le pare-feu d’application web (WAF). Il analyse chaque requête entrante et bloque celles qui présentent des signatures malveillantes connues.
Le « Rate Limiting », ou limitation de taux, est une autre arme redoutable. Cette technologie restreint le nombre de requêtes qu’une même adresse IP peut effectuer dans un laps de temps donné. Si un robot tente de se connecter 500 fois en une minute, il est automatiquement banni.
Enfin, la mise en cache agressive sauve la mise. Si le CDN sert une copie statique de votre page d’accueil à tous les visiteurs, votre serveur n’a aucun effort à fournir. Même sous la pression, la page s’affiche instantanément, empêchant l’épuisement de la base de données.
Comparatif des architectures d’hébergement face au DDoS
Pour bien comprendre l’importance d’une infrastructure moderne, voici un comparatif simple des capacités de résistance en fonction du type d’hébergement choisi par l’entreprise.
| Critère de comparaison | Hébergement Standard (Mutualisé/Dédié simple) | Hébergement Haute Sécurité (CDN + WAF) |
|---|---|---|
| Résistance volumétrique | Très faible (saturation rapide de la bande passante) | Très forte (absorption par le réseau mondial) |
| Filtrage du trafic malveillant | Basique ou inexistant | Avancé (analyse comportementale, blocage IP) |
| Temps de réponse sous attaque | Site totalement indisponible | Légère latence, mais site maintenu en ligne |
En résumé : Protéger un site nécessite des technologies modernes. Un CDN absorbe le volume massif, le WAF et le Rate Limiting filtrent les requêtes malicieuses, et un système de cache préserve votre base de données. Cette architecture assure la survie de votre activité.
Qui gère quoi ? Répartition des responsabilités lors d’un incident
Un malentendu fréquent chez les dirigeants de PME est de croire que l’hébergeur s’occupe de l’intégralité de la sécurité. Or, la protection d’un site web repose sur une responsabilité partagée entre plusieurs acteurs. Clarifier ces rôles est vital pour réagir vite.
Lorsqu’une attaque frappe, la panique peut vite s’installer si les rôles ne sont pas définis. Savoir qui appeler et qui fait quoi permet de gagner des minutes précieuses pour la remise en ligne du service.
Ce qui relève de l’hébergeur web
L’hébergeur (comme OVH, AWS, ou Scaleway) est responsable de l’infrastructure physique et du réseau global. En cas d’attaque volumétrique massive, c’est lui qui dispose de l’équipement nécessaire, comme l’Anti-DDoS matériel (système de mitigation ou d’aspiration de trafic).
Son rôle est d’éviter que l’attaque ne fasse tomber l’ensemble de son centre de données. Il va donc nettoyer le gros du trafic. Cependant, l’hébergeur ne gère généralement pas les attaques applicatives fines qui ciblent spécifiquement les formulaires ou le code de votre site.
Le rôle du prestataire technique (Agence ou infogérant)
Votre agence web ou votre infogérant est votre véritable bras armé. C’est ce prestataire qui est chargé de configurer le CDN sécurité site, d’ajuster les règles du pare-feu (WAF) et de surveiller l’état de santé du serveur applicatif.
Pendant l’attaque, le prestataire analyse les journaux de connexion (logs) pour identifier la nature de l’assaut. Il peut ainsi bloquer des pays entiers temporairement ou activer un mode « under attack » pour forcer un contrôle de sécurité sur chaque visiteur.
La responsabilité de l’entreprise (PME)
L’entreprise n’est pas qu’une simple spectatrice. En amont, elle doit allouer le budget nécessaire aux solutions de sécurité et valider le plan de réponse. Ignorer les recommandations de sécurité de son prestataire engage la responsabilité de la PME.
Pendant la crise, la direction doit gérer la communication. Il faut rassurer les clients sur les réseaux sociaux, expliquer l’indisponibilité temporaire et s’assurer qu’aucune donnée sensible n’a été compromise. La transparence est indispensable pour préserver la réputation.
En résumé : L’hébergeur filtre les attaques massives sur le réseau. Le prestataire technique configure les sécurités applicatives (CDN, WAF) et gère l’incident technique. La PME valide les budgets de prévention et pilote la communication de crise auprès de ses clients.
Construire un plan de réponse au déni de service (Checklist de préparation)
Il est trop tard pour réfléchir à une stratégie lorsque le serveur est déjà en feu. Rédiger un plan de réponse au déni de service (DDoS Response Plan) est une étape incontournable pour toute organisation sérieuse. Ce document servira de fil conducteur durant la tempête.
Un bon plan doit être simple, accessible hors ligne et connu de toutes les parties prenantes. Il centralise les actions techniques et organisationnelles pour retrouver une situation normale au plus vite.
Checklist des actions préventives et réactives
Pour vous aider à préparer votre site à absorber un pic de trafic malveillant, voici une liste d’étapes à valider dès aujourd’hui :
- Auditer l’architecture : Identifiez les maillons faibles de votre infrastructure (pages lourdes, bases de données non optimisées).
- Déployer un CDN et un WAF : Configurez ces outils avec l’aide de votre prestataire pour masquer l’IP réelle de votre serveur.
- Configurer des alertes de monitoring : Mettez en place des sondes (Uptime Robot, Pingdom) pour être alerté à la seconde où le site ralentit.
- Créer un annuaire de crise : Listez les numéros d’urgence de votre hébergeur, de votre agence web et des responsables internes.
- Préparer des modèles de communication : Rédigez à l’avance des messages pour vos réseaux sociaux afin d’informer vos clients d’une maintenance en cours.
En résumé : Un plan de réponse structuré permet d’agir calmement et rapidement. Réalisez un audit, déployez un CDN, configurez un monitoring rigoureux et préparez vos communications de crise. Cette checklist est le socle de votre sérénité numérique.
Conclusion
Faire face à une attaque DDoS contre une PME peut sembler intimidant, mais ce n’est pas une fatalité. Comme nous l’avons vu, un trafic malveillant sur un site vise à épuiser les ressources pour bloquer votre activité. Cependant, en déployant des protections adaptées comme un CDN pour la sécurité du site, des pare-feu applicatifs et un système de mise en cache robuste, vous pouvez absorber ces pics de trafic malicieux.
Comprendre la répartition des rôles entre l’hébergeur, le prestataire technique et votre entreprise est également essentiel. Enfin, la clé réside dans l’anticipation : l’élaboration d’un plan de réponse au déni de service vous fera gagner un temps précieux en cas d’urgence.
Notre conseil actionnable : N’attendez pas de subir votre première attaque. Prenez rendez-vous dès cette semaine avec votre prestataire technique pour vérifier que l’adresse IP d’origine de votre serveur n’est pas exposée publiquement et que votre CDN est correctement paramétré.
Votre site est-il prêt à résister à un trafic malveillant ?
Foire aux questions (FAQ)
Combien coûte la protection contre une attaque DDoS pour une PME ?
Le coût varie selon la complexité du site, mais des solutions de base comme la version Pro de Cloudflare démarrent à quelques dizaines d’euros par mois. Un audit de sécurité sur mesure avec l’accompagnement d’une agence spécialisée demandera un investissement initial plus important, mais reste dérisoire comparé à la perte de chiffre d’affaires d’un site piraté ou indisponible.
Comment savoir si mon site subit un pic de trafic malveillant ou légitime ?
Un pic légitime (suite à une publicité ou un passage TV) montre un trafic humain, avec navigation et achats. Un trafic malveillant génère souvent une charge anormale provenant de pays étrangers non ciblés par votre activité, avec des milliers de requêtes simultanées sur des pages spécifiques (comme le moteur de recherche) sans aucune conversion finale.
Un hébergement mutualisé suffit-il pour protéger son site contre un DDoS ?
Non. Sur un hébergement mutualisé, vous partagez les ressources avec d’autres sites. Si l’un des voisins subit une attaque ou si l’attaque est trop forte, c’est tout le serveur qui s’effondre. Il est fortement recommandé d’isoler votre environnement et de l’interfacer avec un CDN et un pare-feu applicatif web (WAF) dédiés.
EXCELLENTTrustindex vérifie que la source originale de l'avis est Google. Aurone est un agence web comme on n'en fait plus ! Très réactive, d'une grande souplesse dans le travail et toujours à la pointe de la technologie, vous pouvez compter sur de vrais pros pour tous vos projets web !Publié sur GoogleTrustindex vérifie que la source originale de l'avis est Google. J'ai eu un plaisir à travailler, en tant que secrétaire général de l'association Lina Ben Mhenni, avec l'agence AURONE qui a assuré avec beaucoup de professionnalisme le développement de notre site web.Publié sur GoogleTrustindex vérifie que la source originale de l'avis est Google. Réactifs, attentifs, et très compétents nous sommes ravies de travailler avec Aurone qui sait parfaitement répondre à nos attentes que ce soit en terme de design graphique ou bien dans leurs compétences techniques ! Je recommande vivement leur accompagnement !Publié sur GoogleTrustindex vérifie que la source originale de l'avis est Google. Aurone est une entreprise humaine, réactive et efficace. Travaux réalisés rapidement et avec célérité. Je recommande vivement et espère poursuivre cette collaboration à l'avenir.Publié sur GoogleTrustindex vérifie que la source originale de l'avis est Google. Nous travaillons avec Aurone dans le cadre de notre travail depuis 2016 et en sommes ravies. Au début nous avons commencer à solliciter leurs services pour un projet en Tunisie, et la qualité de leur travail a fait que nous sollicitons Aurone même pour des services dans d'autres pays. L'équipe est dynamique, créative, réactive et enthousiaste. Ils ont toujours bien compris nos besoins pour nos diverses et complexes présences web, et font de leur mieux pour y répondre. Plateformes web, ateliers de formation sur les plateformes, vidéos tutoriels, et conception graphique de divers produits ne sont que quelques uns des excellentes services fournies par Aurone. La qualité technique des prestations web sont top et nous recevons toujours de bons conseils que ce soit au niveau technique que graphique. Nous les recommandons fortement.Publié sur GoogleTrustindex vérifie que la source originale de l'avis est Google. Pour vos projets e-commerce et marketing digital, les collaborateurs d'Aurone font preuve d'écoute, d'expérience, de disponibilité et de réactivité. Une équipe sur laquelle on peut compter et pour laquelle la satisfaction du client est primordialePublié sur GoogleTrustindex vérifie que la source originale de l'avis est Google. J'ai trouvé chez Aurone tout ce que l'on peut attendre d'une bonne agence web : qualité, réactivité, souplesse, pertinence... Bravo et merciPublié sur GoogleTrustindex vérifie que la source originale de l'avis est Google. L'ensemble de notre réseau a travaillé pendant plusieurs années avec l'agence Aurone. Quelques réglages ont été nécessaires au début de notre partenariat à l'époque. La qualité a rapidement été au rendez-vous. Les équipes ont travaillé de façon très professionnelle, et adaptée aux exigences de la clientèle française avec qui nous les avons rapidement mis en relation. Beaucoup d'agilité de la part de son fondateur. Merci pour ces belles années !
27 Avenue Taieb Mhiri
Immeuble Yasmina, bureau 17
2080 Ariana, Tunis, Tunisie
+216 22 774 450
Centre d'affaires TODA 2
Rue du Rhin Napoléon
67100 Strasbourg, France
+33 9 80 80 10 18
Rue du Port Franc, 2A
1003 Lausanne
Suisse
Avenue Mutsaard, 41
1020 Bruxelles
Belgique
+32 2 588 07 54