€ EUR
  • € EUR
  • $ USD
  • $ CAD

Firewall (pare-feu)

Définition (firewall) : un firewall, ou pare-feu, filtre le trafic entre Internet et votre site pour bloquer les requêtes malveillantes avant qu’elles n’atteignent l’application. Pour un site web, on parle de WAF (Web Application Firewall), un pare-feu applicatif qui analyse le contenu des requêtes.

Il existe plusieurs niveaux de protection, souvent complémentaires :

  • Pare-feu réseau : géré par l’hébergeur, il filtre les ports et les adresses IP au niveau du serveur.
  • WAF applicatif : il applique des règles contre les attaques web courantes (injection SQL, XSS, inclusion de fichiers).
  • WAF cloud : placé devant le site (Cloudflare, Sucuri…), il filtre le trafic en amont et absorbe une partie des attaques par déni de service.
  • Plugin de sécurité : dernier rempart, installé dans le CMS, mais qui consomme des ressources du serveur.

Un firewall bien configuré bloque notamment :

  • les attaques par force brute sur la page de connexion ;
  • les bots malveillants et les scans automatiques de vulnérabilités ;
  • les tentatives d’injection dans les formulaires et les URL ;
  • une partie des pics de trafic malveillant (DDoS), surtout avec un WAF cloud.

Un pare-feu ne remplace pas les fondamentaux : mises à jour, mots de passe solides, double authentification et sauvegardes testées.

Par où commencer : lisez 6 scénarios d’attaque racontés simplement et comment protéger WordPress des attaques par force brute. Pour être accompagné, découvrez notre offre de protection de site web.

Les erreurs fréquentes :

  • Installer un pare-feu sans jamais consulter ses alertes.
  • Bloquer par erreur des visiteurs légitimes ou les robots des moteurs de recherche.
  • Compter sur le pare-feu en négligeant les mises à jour du site.

Comment Aurone vous accompagne : nous mettons en place et configurons le pare-feu adapté à votre site, puis surveillons les attaques bloquées. Découvrez notre offre de protection de site web.

Nos conseils à propos du firewall :
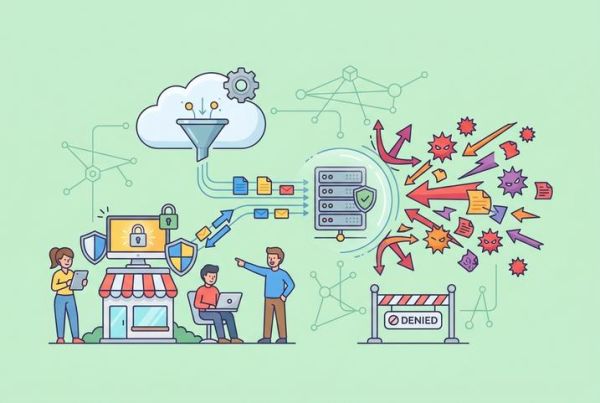
Protection du site d'une PME contre une attaque DDoS

Attaque DDoS contre une PME : comment préparer son site à absorber un pic de trafic malveillant ?
|
Une attaque DDoS peut rendre votre site inaccessible pendant des heures. Fonctionnement, protections (CDN, WAF), répartition des responsabilités avec l’hébergeur et plan de réponse : préparez votre PME avant l’incident.
Sécurité web : 6 scénarios d’attaque racontés simplement
Sécurité web : 6 scénarios d’attaque racontés simplement

|
Une cyberattaque survient toutes les 39 secondes en moyenne sur le web. Pour de nombreuses PME, la question n’est plus de savoir *si* elles seront une cible, mais *quand*. Ignorer la sécurité de son site internet, c’est laisser la porte de son entreprise grande ouverte aux menaces numériques.
Mesures pour assurer la sécurité d'un site web

Comment assurer la sécurité de votre site Web ? 
Les cyberattaques sont un phénomène numérique auquel aucune institution, organisation ou entreprise au monde ne peut prétendre être totalement à l’abri. Ces attaques ciblent directement la sécurité d’un site web et pourraient sérieusement compromettre votre réputation et décourager les visiteurs de revenir. voiçi quelques principes de base que nous vous proposons pour maximiser la sécurité de votre site web.
Scanners de sécurité WordPress pour détecter les codes malveillants

Les 14 meilleurs scanners de sécurité WordPress pour détecter les codes malveillants et les hacks
|
Un de nos lecteurs nous a récemment demandé s’il existait un moyen simple d’analyser la sécurité, les hacks et les vulnérabilités de votre site Web. La réponse : les scanners de sécurité WordPress. Si vous pensez que votre site Web peut être piraté, une rapide étude de la sécurité WordPress peut être un bon point de départ.
Bonnes pratiques pour sécuriser un site WordPress

10 Bonnes pratiques pour protéger votre site web WordPress
Sécuriser un site WordPress est devenu indispensable : le web a considérablement changé au cours de ces dernières années, mais tous les changements ne sont pas positifs. Les pratiques malveillantes comme le piratage et l’utilisation abusive des sites web est en hausse plus que jamais et va continuer à croitre. Etant donné que WordPress est le CMS le plus populaire sur le web, il est donc extrêmement vulnérable aux menaces. Dans un sondage sur la sécurité de WordPress mené par Wordfence, 38,5% des répondants ont avoué avoir subi un piratage à un moment donné sur leurs site WordPress. En étant vigilant et en suivant certaines bonnes pratiques, vous pouvez protéger votre site web contre le piratage sans l’aide d’un professionnel en sécurité. Dans cet article, nous présentons les 10 meilleures pratiques pour sécuriser votre site WordPress.
Mesures pour protéger un site web contre le piratage

Comment protéger votre site web contre les hacks

Lorsque vous gérez un site web, surtout un site e-commerce, ne pas prendre des mesures pour limiter les risques de piratages, pourrait affecter directement la réputation de votre entreprise. Voici comment protéger un site web efficacement. Aujourd’hui, les sites e-commerces et tous les sites d’une façon générale sont sous une menace croissante des piratages. Chaque année, le constat est clair, les tentatives de piratages s’automatisent et se multiplient d’une manière in-considérable. Dans la plupart des cas le piratage se fait en silence, sans que vous en aperceviez, les pirates s’installent, commencent à exploiter les ressources de votre serveur et utilisent votre serveur soit pour mener des actions de cybercriminalité, soit l’exploiter pour infecter d’autres sites web. Quand vous en apercevez, il est déjà trop tard, vous êtes déjà black listé par Google ou bien vos visiteurs vous signalent que votre site web ne fonctionne pas bien ou bien est devenu trop lent.