Scripts tiers, pixels et widgets : quelles portes d’entrée ajoutent-ils à votre site ?
Saviez-vous qu’un site web moderne charge en moyenne plus de 20 scripts tiers différents ? Si ces outils enrichissent considérablement l’expérience utilisateur, ils constituent également des portes d’entrée invisibles pour les cybercriminels. La sécurité scripts tiers site est devenue un enjeu prioritaire pour votre réputation et vos données.
L’ajout d’un simple pixel marketing risque parfois de compromettre l’intégralité de votre plateforme e-commerce ou de votre site vitrine. Que ce soit pour analyser le trafic, proposer un support client interactif ou diffuser des campagnes publicitaires ciblées, nous avons pris l’habitude d’intégrer des morceaux de code externe sans vérifier leur véritable niveau d’habilitation.
Cet article détaille précisément les types de scripts que vous hébergez sans le savoir, les menaces concrètes qu’ils représentent pour votre activité, et la méthodologie pas-à-pas pour reprendre le contrôle de votre environnement digital. L’objectif est de vous fournir une feuille de route claire pour assainir vos dépendances web tout en préservant vos performances marketing.
« La sécurité d’un système d’information n’est jamais plus forte que le plus faible de ses maillons. Aujourd’hui, ce maillon critique réside souvent dans les services tiers intégrés directement au code source. » – Experts en cybersécurité applicative
L’inventaire de vos dépendances : Que cache votre code source ?
Avant de pouvoir sécuriser une infrastructure web, il est indispensable de cartographier l’ensemble des éléments qui la composent. Un widget externe site web ou un simple traceur invisible exécute du code directement dans le navigateur de vos visiteurs. Mais de quels outils parlons-nous exactement ?
Les pixels marketing et solutions d’analyse
Les équipes marketing s’appuient massivement sur la collecte de données pour optimiser leurs campagnes. Ces outils, bien que cruciaux pour la croissance, nécessitent l’intégration de fragments de code JavaScript qui suivent l’utilisateur à la trace.
On retrouve très fréquemment dans cette catégorie :
- Les balises de suivi publicitaire (Meta Pixel, Google Ads, LinkedIn Insight Tag).
- Les solutions d’analyse d’audience (Google Analytics, Matomo, Hotjar).
- Les outils d’A/B testing et de personnalisation de contenu.
Ces scripts ont souvent un accès total aux pages sur lesquelles ils sont déployés. Ils peuvent lire les formulaires saisis, récupérer des identifiants de session ou suivre les clics sur des boutons sensibles.
Les widgets externes et outils interactifs
Pour enrichir l’expérience client sans développer de fonctionnalités complexes depuis zéro, les propriétaires de sites font massivement appel aux widgets. Ces blocs fonctionnels sont pratiques, mais ils embarquent avec eux des ressources provenant de serveurs distants que vous ne contrôlez pas.
Parmi les plus courants, nous pouvons citer :
- Les bulles de live chat et les chatbots automatisés de support client.
- Les cartes interactives (Google Maps, Mapbox) pour la localisation physique.
- Les lecteurs vidéo embarqués (YouTube, Vimeo) et les flux de réseaux sociaux.
Chaque widget externe site web fait appel à ses propres bibliothèques de code, ajoutant ainsi une couche de complexité et de vulnérabilité potentielle à votre architecture technique.
Les ressources de design et les bibliothèques techniques
Outre les outils orientés utilisateur, les développeurs intègrent souvent des ressources tierces pour accélérer le développement ou améliorer le rendu visuel du site. Ces éléments sont souvent oubliés lors des audits de sécurité.
Il s’agit par exemple des polices de caractères hébergées à distance (Google Fonts, Adobe Fonts), des bibliothèques JavaScript publiques (jQuery hébergé sur un CDN), ou des frameworks de style (Bootstrap). Bien que perçus comme inoffensifs, s’ils sont corrompus à la source, ils peuvent altérer le comportement de votre site web.
En résumé : Votre site héberge probablement des dizaines de scripts analytiques, de widgets de chat, de cartes et de ressources graphiques externes. Chaque ajout enrichit l’expérience utilisateur, mais multiplie mécaniquement les points d’entrée et la surface d’attaque de votre plateforme.
Les risques majeurs : de la confidentialité à la dépendance outil tiers
Comprendre l’utilité des scripts est une chose, mesurer leur impact potentiel en est une autre. La dépendance outil tiers crée des risques systémiques qui touchent à la fois la sécurité, la légalité, les performances et l’indépendance de votre écosystème digital.
La faille de sécurité et le risque d’injection de code
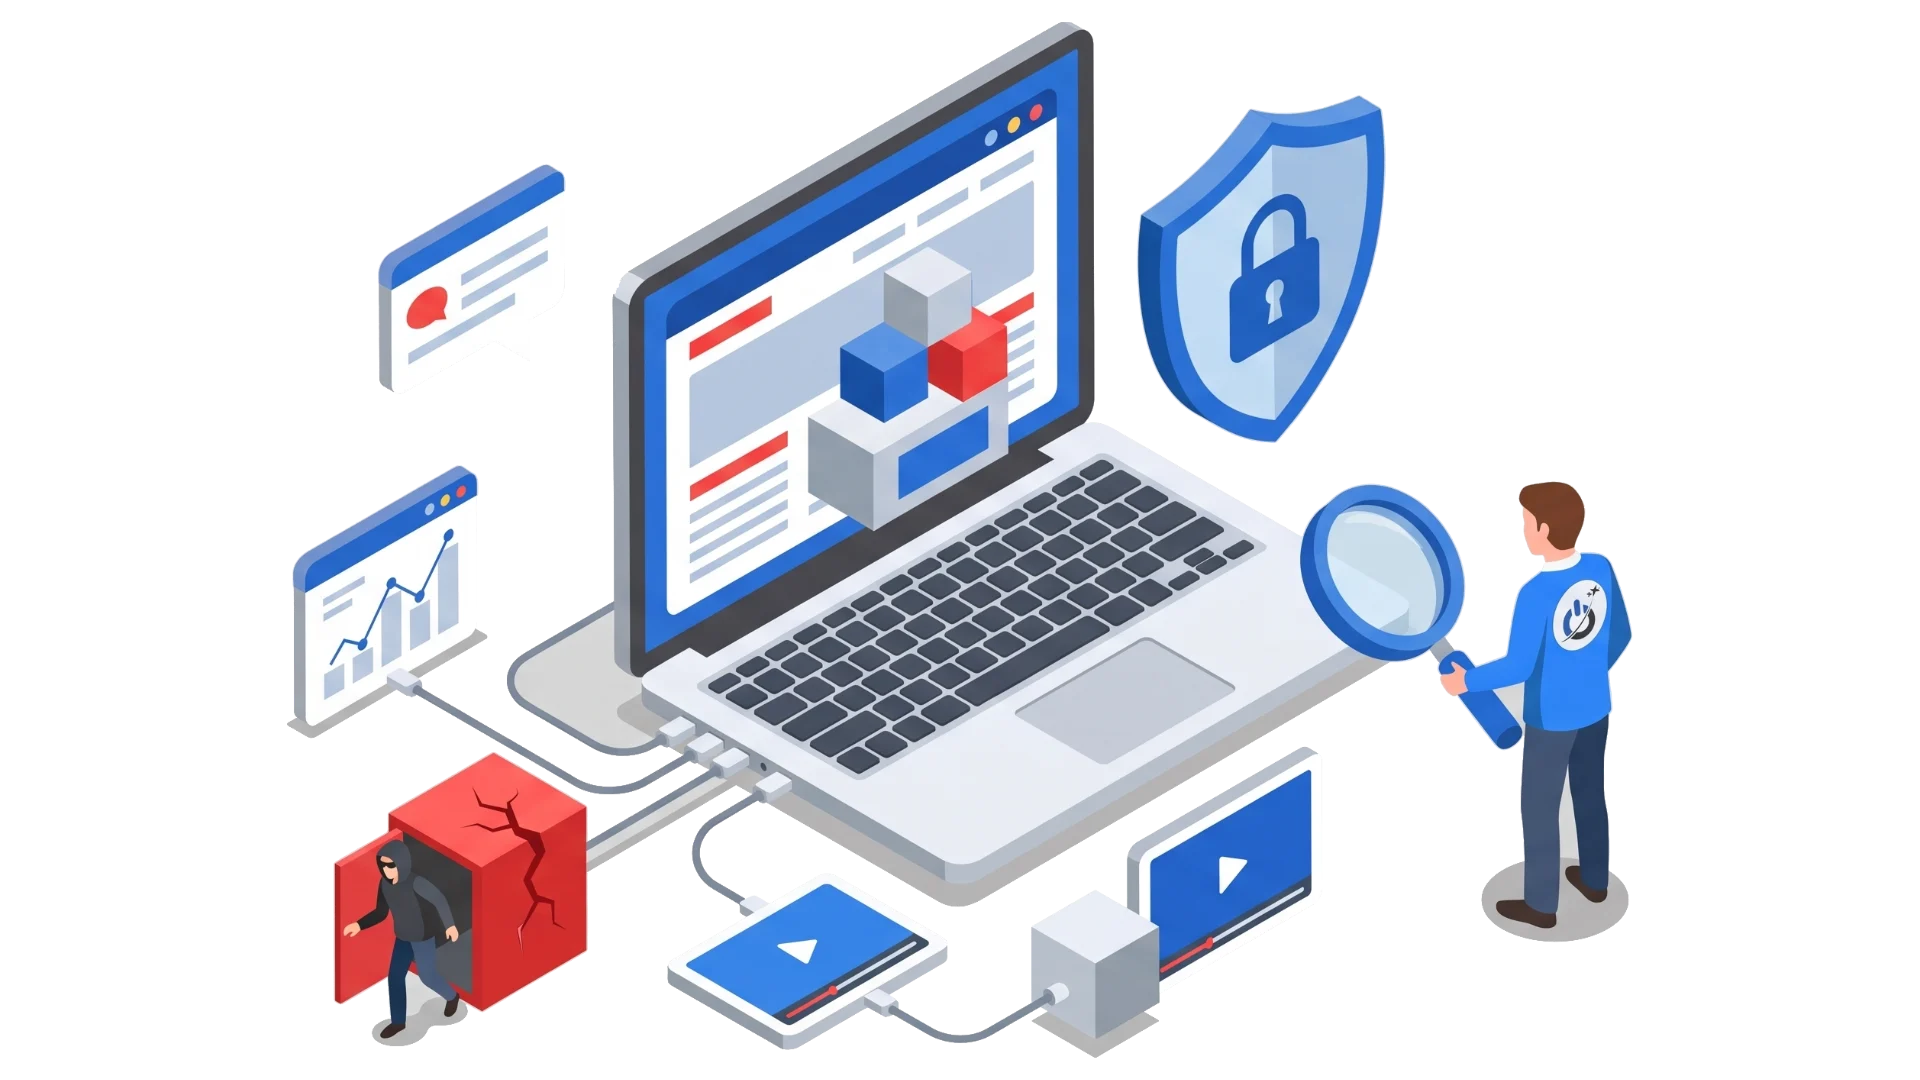
C’est la menace la plus critique. Lorsqu’un script tiers est compromis par des pirates informatiques, le code malveillant est automatiquement distribué sur tous les sites clients qui utilisent ce script. C’est le principe des fameuses attaques de type « Magecart ».
Les pirates injectent un code furtif dont le but est d’intercepter les données bancaires saisies par les clients lors du paiement. Le site e-commerce ciblé n’a pas été directement piraté, c’est le script d’un fournisseur (comme un outil d’avis client ou de chat) qui a servi de cheval de Troie. Ce type d’incident démontre l’importance capitale d’une sécurité scripts tiers site rigoureuse.
La confidentialité et la conformité aux lois sur les données
Un pixel marketing risque d’aspirer bien plus de données que nécessaire. Le Règlement Général sur la Protection des Données (RGPD) en Europe impose une transparence stricte sur la collecte d’informations personnelles.
Si un widget externe collecte des adresses IP, des comportements de navigation ou des données de formulaire sans le consentement explicite de l’utilisateur, c’est le propriétaire du site qui est juridiquement responsable. Le manque de maîtrise sur ce qu’un script tiers renvoie vers ses propres serveurs expose l’entreprise à des amendes sévères et à une perte de confiance du public.
L’impact catastrophique sur les performances et le SEO
Chaque script externe nécessite des requêtes réseau supplémentaires. Le navigateur de votre visiteur doit contacter un serveur distant, télécharger le fichier JavaScript, puis l’analyser et l’exécuter. Cela bloque souvent l’affichage principal de votre page.
L’accumulation de widgets entraîne une dégradation des Core Web Vitals (les signaux web essentiels évalués par Google). Un temps de chargement rallongé fait fuir les utilisateurs, augmente le taux de rebond et pénalise le référencement naturel (SEO) de votre site web. La performance est une victime collatérale très fréquente.
La dépendance technique et l’instabilité
Intégrer des solutions externes, c’est lier la disponibilité de votre site à la fiabilité de prestataires tiers. C’est ce qu’on appelle la dépendance outil tiers.
Si le serveur qui héberge votre outil d’A/B testing ou votre système de commentaires tombe en panne, il peut ralentir l’ensemble de votre site, voire bloquer complètement son chargement. Vous perdez ainsi le contrôle de la stabilité de votre propre plateforme, devenant tributaire de la qualité d’infrastructure d’autres entreprises.
En résumé : Les scripts externes exposent votre site à des risques critiques de sécurité (attaques Magecart), à des violations du RGPD, à de lourdes pertes de performances SEO et à une dépendance technique dangereuse. Maîtriser ces outils est vital pour pérenniser votre activité en ligne.
Tableau comparatif : Scripts tiers vs Solutions internalisées
Pour atténuer ces risques, de nombreux responsables informatiques choisissent de remplacer certains widgets externes par des développements internes ou des solutions auto-hébergées. Voici un comparatif factuel pour vous aider à trancher.
| Critères d’évaluation | Utilisation de Scripts Tiers (SaaS, Pixels) | Solutions Internalisées (Auto-hébergées) |
|---|---|---|
| Coût initial et déploiement | Rapide et peu coûteux (copier-coller d’un snippet). | Investissement de développement et de configuration plus élevé. |
| Niveau de sécurité | Dépend totalement de la robustesse du fournisseur externe. | Contrôle total, sécurisation selon vos propres standards. |
| Respect de la vie privée (RGPD) | Risque de fuite de données hors de l’Union Européenne. | Gouvernance des données maîtrisée en interne. |
| Impact sur les performances | Ralentissements fréquents (requêtes DNS externes multiples). | Optimisation maximale, chargement depuis le même serveur. |
| Maintenance technique | Gérée par le fournisseur (mises à jour transparentes). | À la charge exclusive de vos équipes techniques. |
En résumé : Les scripts tiers brillent par leur rapidité de déploiement et leur faible coût initial, mais ils sacrifient la sécurité, la performance et le contrôle des données. Les solutions internalisées, bien que plus complexes à mettre en œuvre, offrent une maîtrise totale de votre écosystème technique.
Comment mener un audit de vos scripts JavaScript tiers ?
Pour protéger votre entreprise et vos utilisateurs, il est impératif d’adopter une démarche proactive. La réalisation d’un audit scripts JavaScript régulier est la seule méthode fiable pour cartographier, évaluer et assainir vos dépendances web.
Étape 1 : Cartographier les appels externes
La première phase de l’audit consiste à lister de manière exhaustive tous les scripts qui s’exécutent sur votre site. Ne vous fiez pas uniquement à votre gestionnaire de balises (comme Google Tag Manager), car de nombreux scripts sont ajoutés en dur dans le code source ou par des plugins de votre CMS.
Utilisez les outils de développement de votre navigateur (Touche F12 > Onglet Réseau/Network) pour filtrer les requêtes JavaScript. Vous découvrirez souvent des outils installés il y a des années, par d’anciens collaborateurs, qui tournent encore en tâche de fond pour rien.
Étape 2 : Évaluer les permissions accordées
Une fois l’inventaire dressé, analysez le niveau d’habilitation de chaque outil. Posez-vous les questions suivantes pour chaque widget externe site web identifié :
- Ce script a-t-il besoin de lire les données saisies par mes utilisateurs ?
- Pourquoi cet outil d’analyse charge-t-il des ressources sur ma page de paiement ?
- Est-il indispensable que ce chat client se charge sur 100% de mes pages web ?
Dans de nombreux cas, vous constaterez que les pixels marketing bénéficient de droits globaux, alors qu’ils ne devraient s’exécuter que sur des pages spécifiques (comme la page de confirmation de commande).
Étape 3 : Le processus de nettoyage et de suppression
La dernière étape est l’assainissement. Elle demande une collaboration étroite entre les départements marketing et technique. Triez vos scripts en trois catégories : à conserver, à restreindre, à supprimer.
Supprimez purement et simplement les outils qui n’ont pas été consultés depuis plus de trois mois. Pour ceux que vous conservez, restreignez leur champ d’action en utilisant les déclencheurs conditionnels de votre gestionnaire de balises. Plus votre code est épuré, plus votre site sera rapide et résilient face aux attaques informatiques.
En résumé : Un audit efficace repose sur trois piliers : la cartographie complète via les outils réseau, l’évaluation critique des permissions accordées (le besoin d’en connaître), et un nettoyage strict impliquant la suppression des outils obsolètes ou redondants.
Conclusion
Les scripts tiers, pixels de suivi et autres widgets sont devenus indispensables pour piloter l’expérience client et la performance marketing d’un site internet. Toutefois, comme nous l’avons vu, leur accumulation aveugle crée des portes d’entrée dérobées menaçant la sécurité de vos données, votre conformité légale et les performances de chargement de votre plateforme. La gestion de la dépendance outil tiers ne doit plus être laissée au hasard ou à la seule discrétion des équipes marketing. Une gouvernance technique stricte est nécessaire.
Notre principal conseil d’expert : Mettez en place une politique de sécurité de contenu (Content Security Policy ou CSP). C’est un mécanisme de sécurité puissant qui indique au navigateur de vos visiteurs quels domaines externes sont autorisés à charger des scripts sur votre site. Une CSP bien configurée bloque net toute tentative d’injection de code malveillant non listé, offrant une protection robuste même si l’un de vos widgets habituels est compromis.
Votre site est-il compromis par ses widgets externes ?
Foire Aux Questions (FAQ)
Qu’est-ce qu’une attaque Magecart ?
C’est une cyberattaque où des pirates ciblent les scripts tiers vulnérables intégrés sur des sites e-commerce. Leur but est d’injecter un code malveillant qui intercepte silencieusement les données de carte bancaire au moment de la validation du panier, sans que le site hôte ne s’en aperçoive immédiatement.
Puis-je me passer totalement de scripts tiers ?
Dans la pratique moderne, c’est très difficile car les outils d’analyse (analytics) et de conversion sont vitaux. En revanche, vous pouvez remplacer les solutions tierces en mode SaaS par des alternatives auto-hébergées (comme Matomo au lieu de Google Analytics) pour reprendre le contrôle total de vos données.
Comment savoir si un script ralentit mon site web ?
Vous pouvez utiliser des outils gratuits comme Google PageSpeed Insights ou GTmetrix. Ils analyseront votre page et mettront en évidence la section « Réduire l’impact du code tiers », listant précisément les scripts externes qui bloquent l’affichage et augmentent votre temps de chargement.